امنسازی سرور (Hardening) چیست؟ راهنمای Ubuntu VPS
مناسب برای: صاحبان VPS، مدیران وبسایتها، توسعهدهندگان و مدیران فنی سامانههای آنلاین
Hardening سرور چیست؟
Hardening یا امنسازی سرور، مجموعهای از اقدامات فنی برای کاهش نفوذ پذیری هنگام حمله و محدودکردن احتمال سوءاستفاده از سرویسها، تنظیمات و دسترسیهای سرور است.
یک سرور تازهخریداریشده، حتی اگر سیستمعامل آن بهدرستی نصب شده باشد، لزوماً برای اجرای امن سرویسهای اینترنتی آماده نیست.
ممکن است:
سرویسهای غیرضروری فعال باشند
پورتهایی بیشتر از آنچه واقعا نیاز است در دسترس باشند
دسترسیهای مدیریتی بهدرستی محدود نشده باشند
یا لاگها و بهروزرسانیها وضعیت مناسبی نداشته باشند.
در فرآیند Hardening، وضعیت فعلی سرور بررسی میشود و با توجه به نوع استفاده از آن، تنظیمات و سرویسهای غیرضروری اصلاح یا محدود میشوند.
هدف، ایجاد سروری است که:
فقط سرویسهای مورد نیاز را اجرا کند.
تنها دسترسیهای ضروری را بپذیرد.
در برابر تلاشهای رایج برای نفوذ مقاومتر باشد.
رویدادهای مهم را ثبت و قابل بررسی کند.
برای نگهداری و مدیریت ایمن، وضعیت مشخصتری داشته باشد.
چرا امنسازی Ubuntu VPS اهمیت دارد؟
سرورهای VPS معمولاً مستقیماً از طریق اینترنت قابل دسترسی هستند. این موضوع باعث میشود بهصورت مداوم در معرض اسکن خودکار، تلاش برای ورود، شناسایی سرویسها و حملات مختلف قرار بگیرند.
بسیاری از این فعالیتها هدفمند نیستند و توسط ابزارهای خودکار انجام میشوند. مهاجم ممکن است به دنبال مواردی مانند این باشد:
پورتهای باز و سرویسهای قابل دسترسی
نسخههای قدیمی نرمافزارها
حسابهای کاربری ضعیف
تنظیمات نامناسب SSH
سرویسهای بدون احراز هویت مناسب
وبسرورها و برنامههای آسیبپذیر
دسترسیهای بیش از حد کاربران یا سرویسها
امنسازی صحیح، همه تهدیدها را حذف نمیکند، اما میتواند تعداد مسیرهای قابل سوءاستفاده و میزان اثرگذاری برخی حملات را کاهش دهد.
##مهمترین اقدامات Hardening در Ubuntu VPS
۱. بهروزرسانی سیستمعامل و بستهها
یکی از نخستین اقدامات، بررسی و نصب بهروزرسانیهای امنیتی Ubuntu و بستههای نصبشده است.
نرمافزارهای قدیمی ممکن است دارای آسیبپذیریهایی باشند که در نسخههای جدیدتر اصلاح شدهاند. به همین دلیل، نگهداری سرور بدون برنامه مشخص برای بهروزرسانی میتواند ریسک امنیتی ایجاد کند.
اقدامات معمول شامل موارد زیر است:
بررسی نسخه Ubuntu
بهروزرسانی فهرست بستهها
نصب بهروزرسانیهای موجود
حذف بستههای غیرضروری
بررسی نیاز به راهاندازی مجدد پس از بهروزرسانی
البته نصب هر بهروزرسانی روی سرور عملیاتی باید با توجه به حساسیت سرویسها و امکان بازگشت تغییرات انجام شود.
۲. بررسی کاربران و دسترسیهای مدیریتی
هر حساب کاربری روی سرور باید دلیل مشخصی برای وجود داشته باشد.
در این مرحله معمولاً موارد زیر بررسی میشوند:
کاربران موجود
حسابهای دارای دسترسی مدیریتی
اعضای گروه sudo
حسابهای غیرفعال یا بلااستفاده
کلیدهای SSH ثبتشده
دسترسیهای باقیمانده از مدیران یا پیمانکاران قبلی
بهتر است هر فرد از حساب اختصاصی خود استفاده کند. استفاده مشترک از یک حساب مدیریتی، ردیابی فعالیتها و لغو دسترسی یک فرد را دشوارتر میکند.
همچنین دسترسی مدیریتی باید فقط در اختیار افرادی باشد که واقعاً به آن نیاز دارند.
۳. امنسازی SSH
SSH یکی از مهمترین مسیرهای مدیریتی در Ubuntu VPS است و باید با دقت تنظیم شود.
اقدامات متداول برای کاهش ریسک SSH عبارتاند از:
استفاده از کلید SSH به جای اتکا به رمز عبور
غیرفعالکردن ورود مستقیم کاربر root، در صورت امکان
محدودکردن کاربران مجاز برای ورود
جلوگیری از ورود با حسابهای بلااستفاده
بررسی تنظیمات احراز هویت
محدودکردن دسترسی SSH به IPهای مشخص، در صورت امکان
ثبت و بررسی تلاشهای ورود
تغییر پورت SSH ممکن است تعداد زیادی از اسکنها و تلاشهای خودکار را کاهش دهد، اما راهکار امنیتی اصلی محسوب نمیشود. تغییر پورت باید در کنار احراز هویت قوی، محدودسازی دسترسی و تنظیمات صحیح SSH انجام شود.
۴. تنظیم فایروال و محدودکردن پورتها
فایروال به کنترل ارتباطات ورودی و خروجی کمک میکند. در Ubuntu معمولاً میتوان از UFW به عنوان ابزار سادهتر مدیریت فایروال استفاده کرد.
اصل مهم در تنظیم فایروال این است:
فقط پورتها و ارتباطاتی باز باشند که برای عملکرد سامانه ضروری هستند.
برای مثال، یک وبسرور ممکن است به این دسترسیها نیاز داشته باشد:
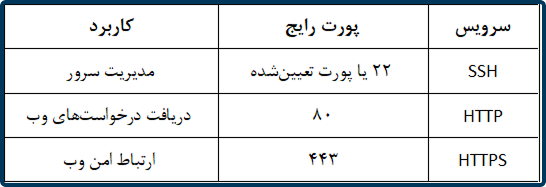
پورتهای دیگر نباید صرفاً به دلیل راحتی یا عادت باز بمانند.
پیش از اعمال قوانین فایروال، باید اطمینان حاصل شود که دسترسی مدیریتی فعلی قطع نمیشود. یک تنظیم اشتباه ممکن است باعث از دست رفتن دسترسی به سرور شود.
۵. حذف یا غیرفعالکردن سرویسهای غیرضروری
هر سرویس فعال میتواند:
یک نقطه ورود احتمالی ایجاد کند.
منابع سرور را مصرف کند.
نیازمند بهروزرسانی و نگهداری باشد.
در صورت پیکربندی اشتباه، اطلاعاتی را افشا کند.
به همین دلیل، باید سرویسهای فعال بررسی شوند و موارد غیرضروری، در صورت امکان، غیرفعال یا حذف شوند.
این بررسی میتواند شامل موارد زیر باشد:
سرویسهای سیستمی
سرویسهای آزمایشی
ابزارهای مدیریتی قدیمی
سرویسهای نصبشده توسط مدیر قبلی
پایگاههای دادهای که نباید مستقیماً از اینترنت قابل دسترسی باشند
سرویسهایی که فقط از داخل شبکه یا روی localhost مورد نیاز هستند
حذف سرویس بدون بررسی وابستگیها توصیه نمیشود، زیرا ممکن است عملکرد بخش دیگری از سامانه مختل شود.
۶. امنسازی وبسرور و Reverse Proxy
اگر روی Ubuntu VPS از NGINX یا وبسرور دیگری استفاده میشود، تنظیمات آن نیز باید بررسی شود.
موارد مهم شامل:
جلوگیری از نمایش اطلاعات غیرضروری درباره نسخه نرمافزار
محدودکردن دسترسی به مسیرهای مدیریتی
بررسی تنظیمات فایلهای استاتیک
جلوگیری از نمایش فهرست فایلها در صورت عدم نیاز
تنظیم صحیح محدودیتهای درخواست
بررسی Headerهای امنیتی متناسب با برنامه
اطمینان از مسیریابی صحیح درخواستها به سرویسهای داخلی
جلوگیری از دسترسی مستقیم اینترنت به سرویسهایی که باید پشت Reverse Proxy باشند
برای مثال، اگر برنامه Node.js روی یک پورت داخلی اجرا میشود، بهتر است در معماری مناسب، دسترسی عمومی به آن پورت محدود باشد و درخواستها از طریق NGINX مدیریت شوند.
۷. بررسی TLS و گواهیهای SSL
استفاده از HTTPS برای حفاظت از ارتباط میان کاربر و سامانه ضروری است، اما فعالبودن HTTPS بهتنهایی به معنی تنظیم امن TLS نیست.
در این مرحله میتوان موارد زیر را بررسی کرد:
اعتبار گواهی
تاریخ انقضای گواهی
زنجیره گواهی
فعالبودن نسخههای مناسب TLS
غیرفعالبودن تنظیمات رمزنگاری قدیمی و ناامن
تمدید خودکار گواهی، در صورت امکان
هماهنگی تنظیمات TLS با وبسرور و سرویسهای مرتبط
همچنین باید بررسی شود که تمام بخشهای سامانه، از جمله APIها و مسیرهای مدیریتی، به شکل مناسب از ارتباط امن استفاده میکنند.
۸. مدیریت دسترسی فایلها و پوشهها
دسترسی بیش از حد به فایلها میتواند در صورت نفوذ به یک حساب کاربری یا برنامه، دامنه آسیب را افزایش دهد.
در Ubuntu باید بررسی شود:
مالک فایلها و پوشهها چه کسی است.
کدام کاربران امکان خواندن یا تغییر فایلها را دارند.
فایلهای حاوی اطلاعات حساس چه سطح دسترسیای دارند.
فایلهای تنظیمات و کلیدها در معرض دسترسی عمومی نباشند.
برنامهها با کاربر دارای دسترسی بیش از نیاز اجرا نشوند.
برای نمونه، فایلهای تنظیمات حاوی رمز عبور، کلید API یا اطلاعات اتصال به پایگاه داده نباید در مسیرهای عمومی وب قرار بگیرند.
اصل مهم این است:
هر کاربر و هر سرویس فقط باید به فایلها و منابع مورد نیاز خود دسترسی داشته باشد.
۹. حفاظت از اطلاعات حساس و اسرار سامانه
اطلاعاتی مانند موارد زیر باید با دقت مدیریت شوند:
رمزهای عبور
کلیدهای خصوصی
توکنهای دسترسی
کلیدهای API
اطلاعات اتصال به پایگاه داده
فایلهای تنظیمات محرمانه
کلیدهای مربوط به گواهیهای دیجیتال
این اطلاعات نباید در کد عمومی، مخازن Git، فایلهای قابل دانلود یا مسیرهای قابل دسترسی از طریق وب قرار بگیرند.
استفاده از متغیرهای محیطی، دسترسی محدود به فایلها و ابزارهای مدیریت اسرار میتواند به کاهش احتمال افشای اطلاعات کمک کند.
۱۰. ثبت و بررسی لاگها
لاگها یکی از منابع مهم برای تشخیص رفتارهای غیرعادی و بررسی رخدادهای امنیتی هستند.
در فرآیند Hardening باید مشخص شود:
چه رویدادهایی ثبت میشوند.
لاگها در کجا نگهداری میشوند.
چه مدت باقی میمانند.
آیا امکان حذف یا تغییر غیرمجاز آنها وجود دارد.
آیا برای رویدادهای مهم هشدار ایجاد میشود.
آیا فضای دیسک برای نگهداری لاگها کافی است.
بررسی لاگها میتواند به شناسایی مواردی مانند این کمک کند:
تلاشهای مکرر برای ورود
ورود از مبدأهای غیرعادی
تغییرات مشکوک
اجرای سرویسهای ناشناخته
خطاهای غیرمعمول
فعالیتهای خارج از الگوی معمول
البته وجود لاگ بهتنهایی کافی نیست. لاگها باید بهدرستی پیکربندی، نگهداری و در زمان مناسب بررسی شوند.
۱۱. فعالسازی کنترلهای ضد تلاشهای مکرر
برخی سرویسها، بهخصوص SSH و صفحات ورود وب، ممکن است هدف تلاشهای مکرر برای ورود قرار بگیرند.
با توجه به شرایط سامانه میتوان از راهکارهایی مانند موارد زیر استفاده کرد:
محدودکردن تعداد تلاشهای ورود
استفاده از ابزارهایی مانند Fail2ban
اعمال محدودیت نرخ درخواست
استفاده از احراز هویت چندمرحلهای، در صورت پشتیبانی
محدودکردن دسترسی به مسیرهای مدیریتی
نظارت بر الگوهای ورود ناموفق
این اقدامات باید با دقت تنظیم شوند تا کاربران مجاز به دلیل تنظیمات نامناسب مسدود نشوند.
۱۲. تهیه نسخه پشتیبان و بررسی امکان بازیابی
پشتیبانگیری مستقیماً از جنس Hardening نیست، اما بخش مهمی از آمادگی امنیتی و کاهش اثر حوادث محسوب میشود.
پشتیبانها باید:
به صورت منظم تهیه شوند.
فقط روی همان سرور نگهداری نشوند.
در صورت امکان، از دسترسی عمومی جدا باشند.
در برابر حذف یا تغییر ناخواسته محافظت شوند.
به صورت دورهای آزمایش شوند.
داشتن نسخه پشتیبان بدون آزمایش بازیابی، تضمین نمیکند که در زمان حادثه بتوان سامانه را بهدرستی بازگرداند.
آیا Hardening فقط برای سرورهای تازهخریداریشده است؟
خیر.
امنسازی میتواند در هر یک از مراحل زیر انجام شود:
پس از خرید VPS جدید
پیش از راهاندازی یک وبسایت
هنگام انتقال سامانه به سرور جدید
پس از تغییر مدیر سیستم
پس از مشاهده رفتارهای غیرعادی
پیش از انتشار نسخه جدید سامانه
پس از وقوع رخداد امنیتی
به عنوان بخشی از بازبینی دورهای زیرساخت
حتی سروری که قبلاً امنسازی شده است، ممکن است در طول زمان به دلیل نصب نرمافزارهای جدید، ایجاد کاربران تازه، تغییر تنظیمات یا بهروزرسانیها نیازمند بازبینی مجدد باشد.
اشتباهات رایج در امنسازی Ubuntu VPS
تصور اینکه تغییر پورت SSH کافی است
تغییر پورت ممکن است نویز اسکنهای خودکار را کاهش دهد، اما از سرور در برابر حملات هدفمند یا ضعفهای دیگر محافظت نمیکند.
بازگذاشتن همه پورتها برای راحتی
هر پورت باز باید دلیل مشخصی داشته باشد. بازکردن پورتهای غیرضروری، سطح حمله را افزایش میدهد.
استفاده از یک حساب مشترک برای همه مدیران
این کار ردیابی فعالیتها و مدیریت دسترسی افراد را دشوار میکند.
نصب ابزارهای امنیتی بدون تنظیم و بررسی
نصب فایروال، Fail2ban یا ابزارهای مانیتورینگ بدون پیکربندی صحیح، لزوماً امنیت واقعی ایجاد نمیکند.
نادیدهگرفتن لاگها
لاگهایی که هیچکس آنها را بررسی نمیکند، در زمان حادثه ارزش محدودی خواهند داشت.
نگهداری رمزها در فایلهای عمومی یا کد منبع
این اشتباه ممکن است باعث افشای اطلاعات حساس در مخزن کد، بکاپ یا فایلهای قابل دانلود شود.
اجرای همه سرویسها با دسترسی root
اجرای برنامهها با دسترسی بیش از نیاز، در صورت آسیبپذیرشدن برنامه، دامنه احتمالی آسیب را افزایش میدهد.
یک چکلیست ساده برای Hardening Ubuntu VPS
پیش از راهاندازی یا پس از بازبینی سرور، لازم است موارد زیر بررسی شود:
سیستمعامل و بستهها بهروز هستند.
کاربران و دسترسیهای مدیریتی بررسی شدهاند.
حسابهای بلااستفاده حذف یا غیرفعال شدهاند.
ورود مستقیم root از طریق SSH محدود یا غیرفعال شده است.
احراز هویت SSH به شکل مناسبی تنظیم شده است.
فایروال فعال و قوانین آن مستند است.
فقط پورتهای ضروری باز هستند.
سرویسهای غیرضروری غیرفعال شدهاند.
تنظیمات NGINX یا وبسرور بررسی شده است.
گواهیها و تنظیمات TLS معتبر هستند.
دسترسی فایلها و پوشههای حساس محدود شده است.
اطلاعات حساس در مسیر عمومی قرار ندارند.
لاگهای مهم ثبت و نگهداری میشوند.
برای تلاشهای ورود ناموفق، کنترل مناسب وجود دارد.
نسخه پشتیبان تهیه و بازیابی آن آزمایش شده است.
تغییرات امنیتی مستند شدهاند.
آیا Hardening به معنی امنشدن کامل سرور است؟
خیر.
Hardening یک اقدام مهم برای کاهش ریسک است، اما امنیت سرور و سامانه به عوامل متعددی وابسته است، از جمله:
امنیت برنامهها و APIها
نحوه مدیریت حسابها و دسترسیها
بهروزرسانی نرمافزارها
وضعیت شبکه و فایروال
امنیت پایگاه داده
رفتار کاربران و مدیران
کیفیت مانیتورینگ و ثبت لاگ
نحوه نگهداری نسخههای پشتیبان
تغییرات آینده در زیرساخت
بنابراین، امنسازی باید بخشی از یک فرآیند مستمر مدیریت امنیت باشد، نه اقدامی یکباره که پس از انجام آن، سرور برای همیشه ایمن تلقی شود.
رادا چگونه در امنسازی Ubuntu VPS کمک میکند؟
در رادا، امنسازی سرور بر اساس نوع استفاده، سرویسهای فعال و معماری واقعی سامانه انجام میشود.
این فرآیند میتواند شامل موارد زیر باشد:
بررسی وضعیت فعلی سرور
شناسایی سرویسها و پورتهای فعال
بازبینی کاربران و دسترسیها
امنسازی SSH
پیکربندی فایروال
بررسی و اصلاح تنظیمات NGINX
بازبینی TLS و گواهیها
اصلاح دسترسی فایلها و سرویسها
بررسی لاگها و سازوکارهای ثبت رویداد
ارائه پیشنهادهای اصلاحی و مستندسازی تغییرات
هدف، صرفاً اعمال چند تنظیم عمومی نیست. تنظیمات باید با نیازهای واقعی سامانه هماهنگ باشند تا ضمن کاهش ریسک، عملکرد سرویسها و امکان مدیریت آنها نیز حفظ شود.
جمعبندی
Hardening در Ubuntu VPS یعنی کاهش مسیرهای قابل سوءاستفاده، محدودکردن دسترسیها و آمادهسازی سرور برای مدیریت و بهرهبرداری امنتر.
اقداماتی مانند امنسازی SSH، تنظیم فایروال، حذف سرویسهای غیرضروری، مدیریت صحیح کاربران، حفاظت از اطلاعات حساس، بررسی لاگها و بهروزرسانی منظم، از مهمترین بخشهای این فرآیند هستند.
با این حال، امنسازی باید متناسب با معماری و کاربرد هر سرور انجام شود و در طول زمان نیز مورد بازبینی قرار گیرد.
اگر درباره وضعیت امنیتی Ubuntu VPS خود اطمینان ندارید یا میخواهید سرور پیش از راهاندازی سامانه بررسی و امنسازی شود، میتوانید برای دریافت مشاوره و بررسی تخصصی با کارشناسان رادا ارتباط برقرار کنید.